給 AI Agent 開放存取權限前要檢查什麼?
允許 AI Agent 讀取檔案、使用工具或操作帳號前,先確認誰能聯絡它、它能存取什麼,以及如何隨時停止。
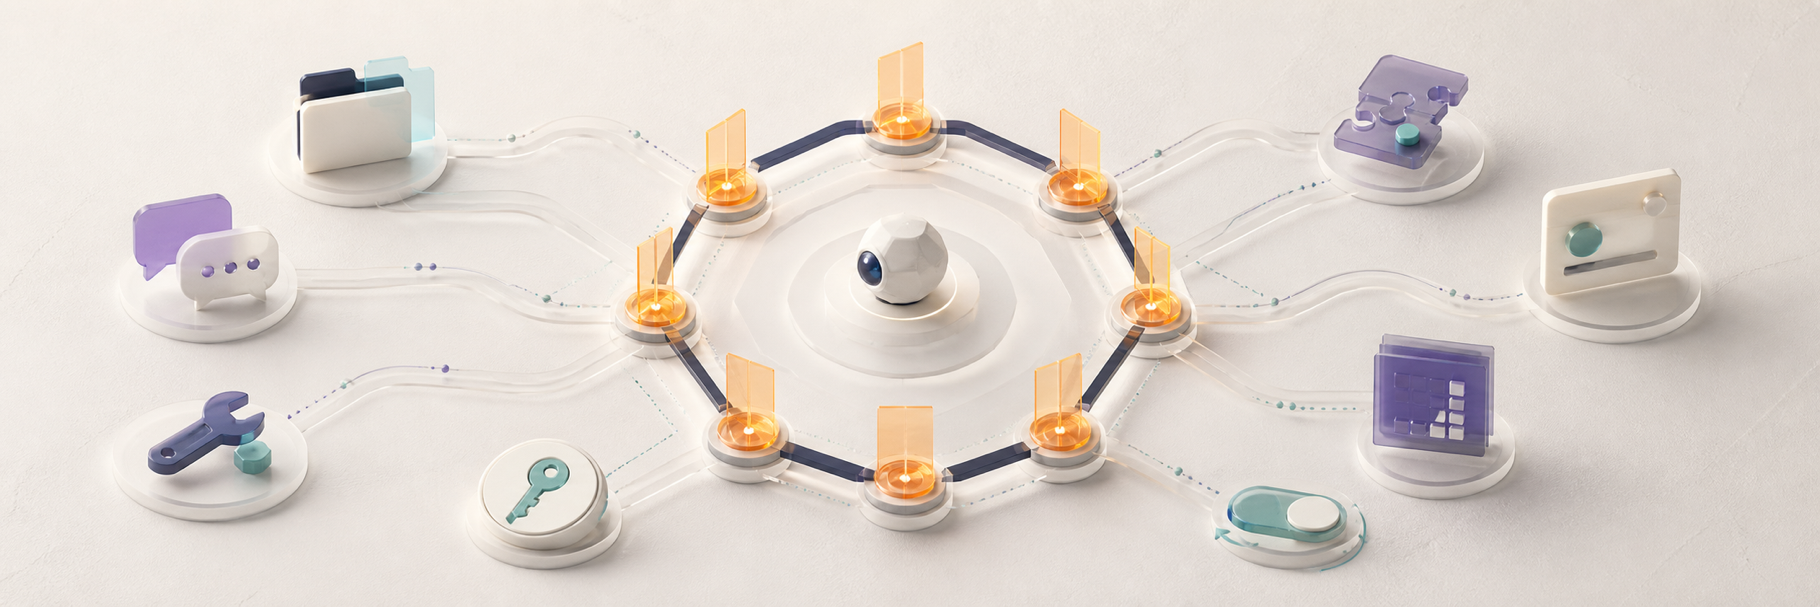
給 AI Agent 開放檔案、訊息、工具或帳號權限前,先檢查八件事:誰能下達指令、它能存取哪些資源、動作在哪裡執行、憑證如何限制、哪些 plugins 值得信任、哪些操作需要批准、資料與記憶去哪裡,以及如何撤銷存取。
從完成任務所需的最小權限開始。只有真實 workflow 需要時才增加權限,不要因為有 full access 選項就直接開啟。
為什麼訊息入口與工具權限要一起檢查?
Agent 可能接收群組訊息、轉傳內容、網頁、email、檔案、工具結果和 plugin output,任何一種 input 都可能影響下一個 action。
實際風險來自 input 與 authority 的組合。陌生人可聯絡 read-only Agent,和陌生人可聯絡擁有 shell、browser session、private file 與訊息傳送權限的 Agent,影響完全不同。
1. 誰能與 Agent 對話?
決定 Agent 是私人使用、需要 pairing、只允許 allowlist、面向團隊,或向公眾開放。DM 與群聊分開檢查。
OpenClaw 官方 Gateway Security guide 建議先處理 identity,使用 pairing 或 allowlists,再擴大 tool access。官方 Hermes Agent Security Policy 也要求 network messaging surface 設定 caller authorization。
2. 它能存取哪些檔案與工具?
只列出完成任務真正需要的 capability。讀取一個 project 不需要存取整個 home folder。
優先使用 restricted workspace、read-only 或不開放 filesystem。Shell、write、browser、automation 和訊息傳送應在 workflow 確實需要時才開啟。
如何把 AI Agent 限制在一個資料夾內?
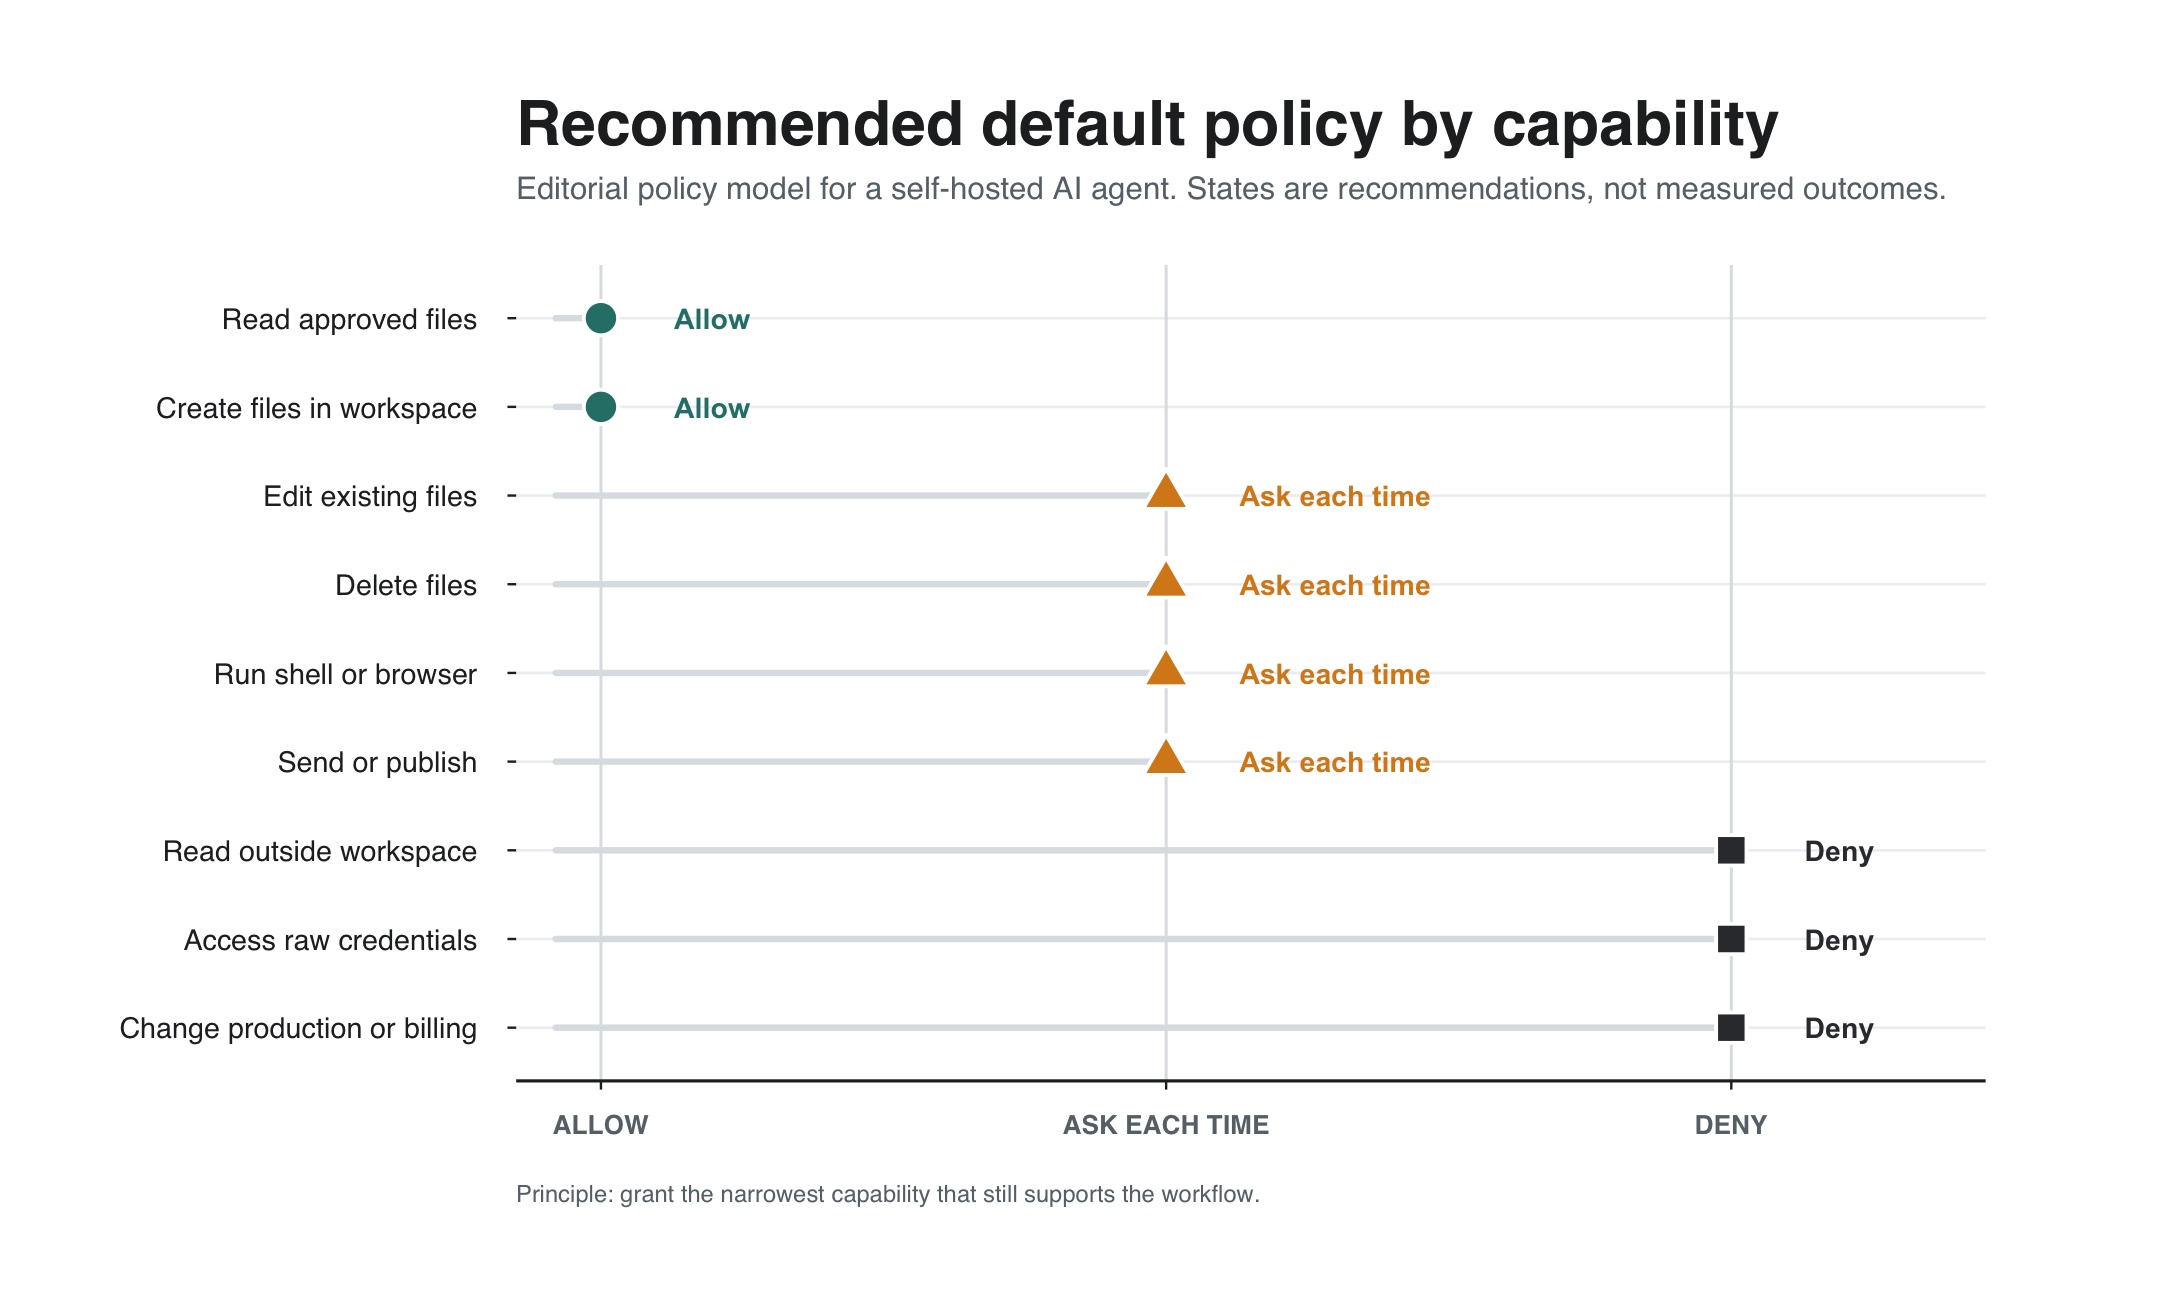
建立專用 working directory,只放 task 真正需要的檔案。分別在 Agent framework 與作業系統層限制權限,讓 directory 外的 path 無法讀取或寫入。如果 Agent 只需要檢查檔案,就把 workspace 設為 read-only。
同時檢查可能繞過邊界的間接路徑,例如 symlink、mount folder、shell command、browser download、共享 temporary directory,以及放在 workspace 內的 credential。只設定一個 folder path,不代表這些通道也受到限制。
接觸真實 data 前先測試邊界。讓 Agent 在 workspace 內讀取、建立、修改與刪除 temporary file,再嘗試在外部執行相同 action。外部 action 應該失敗,新增 folder 或 tool 則必須重新 approval。
3. command 與 code 在哪裡執行?
確認是在 host、tool sandbox、container 或 whole-process isolation 中執行。
Hermes 說明 local backend 可能直接在 host 上執行 command,較強 containment 依賴 OS-level isolation。OpenClaw 也區分 tool policy、sandbox 與 host isolation。
4. Agent 能接觸哪些憑證?
盤點 model key、cloud token、SSH key、browser session、email 和 service account。不要把不需要的 secrets 放在 Agent host。
使用獨立、scope 較小且可快速替換的憑證。
5. 哪些 skills、plugins 與 connectors 值得信任?
Plugin 可能以 Agent privilege 執行。安裝前檢查 source、license、maintainer、install script、network behavior 與 update path。
ClawChat 的 OpenClaw 與 Hermes 接入是 Clawling 維護的獨立 connectors,不代表其他第三方 plugin 自動可信。
6. 哪些動作需要人工批准?
修改帳號、publish、傳送訊息、付款、刪除資料或變更 production 系統等動作應保留 approval。
ClawChat 的Agent 權限文件為支援的 in-app action 提供 Ask every time、Allow 與 Deny。這些設定不會取代 Agent host 的 filesystem、shell、browser 與 credential control。
一套實用的 Allow、Ask 與 Deny 策略
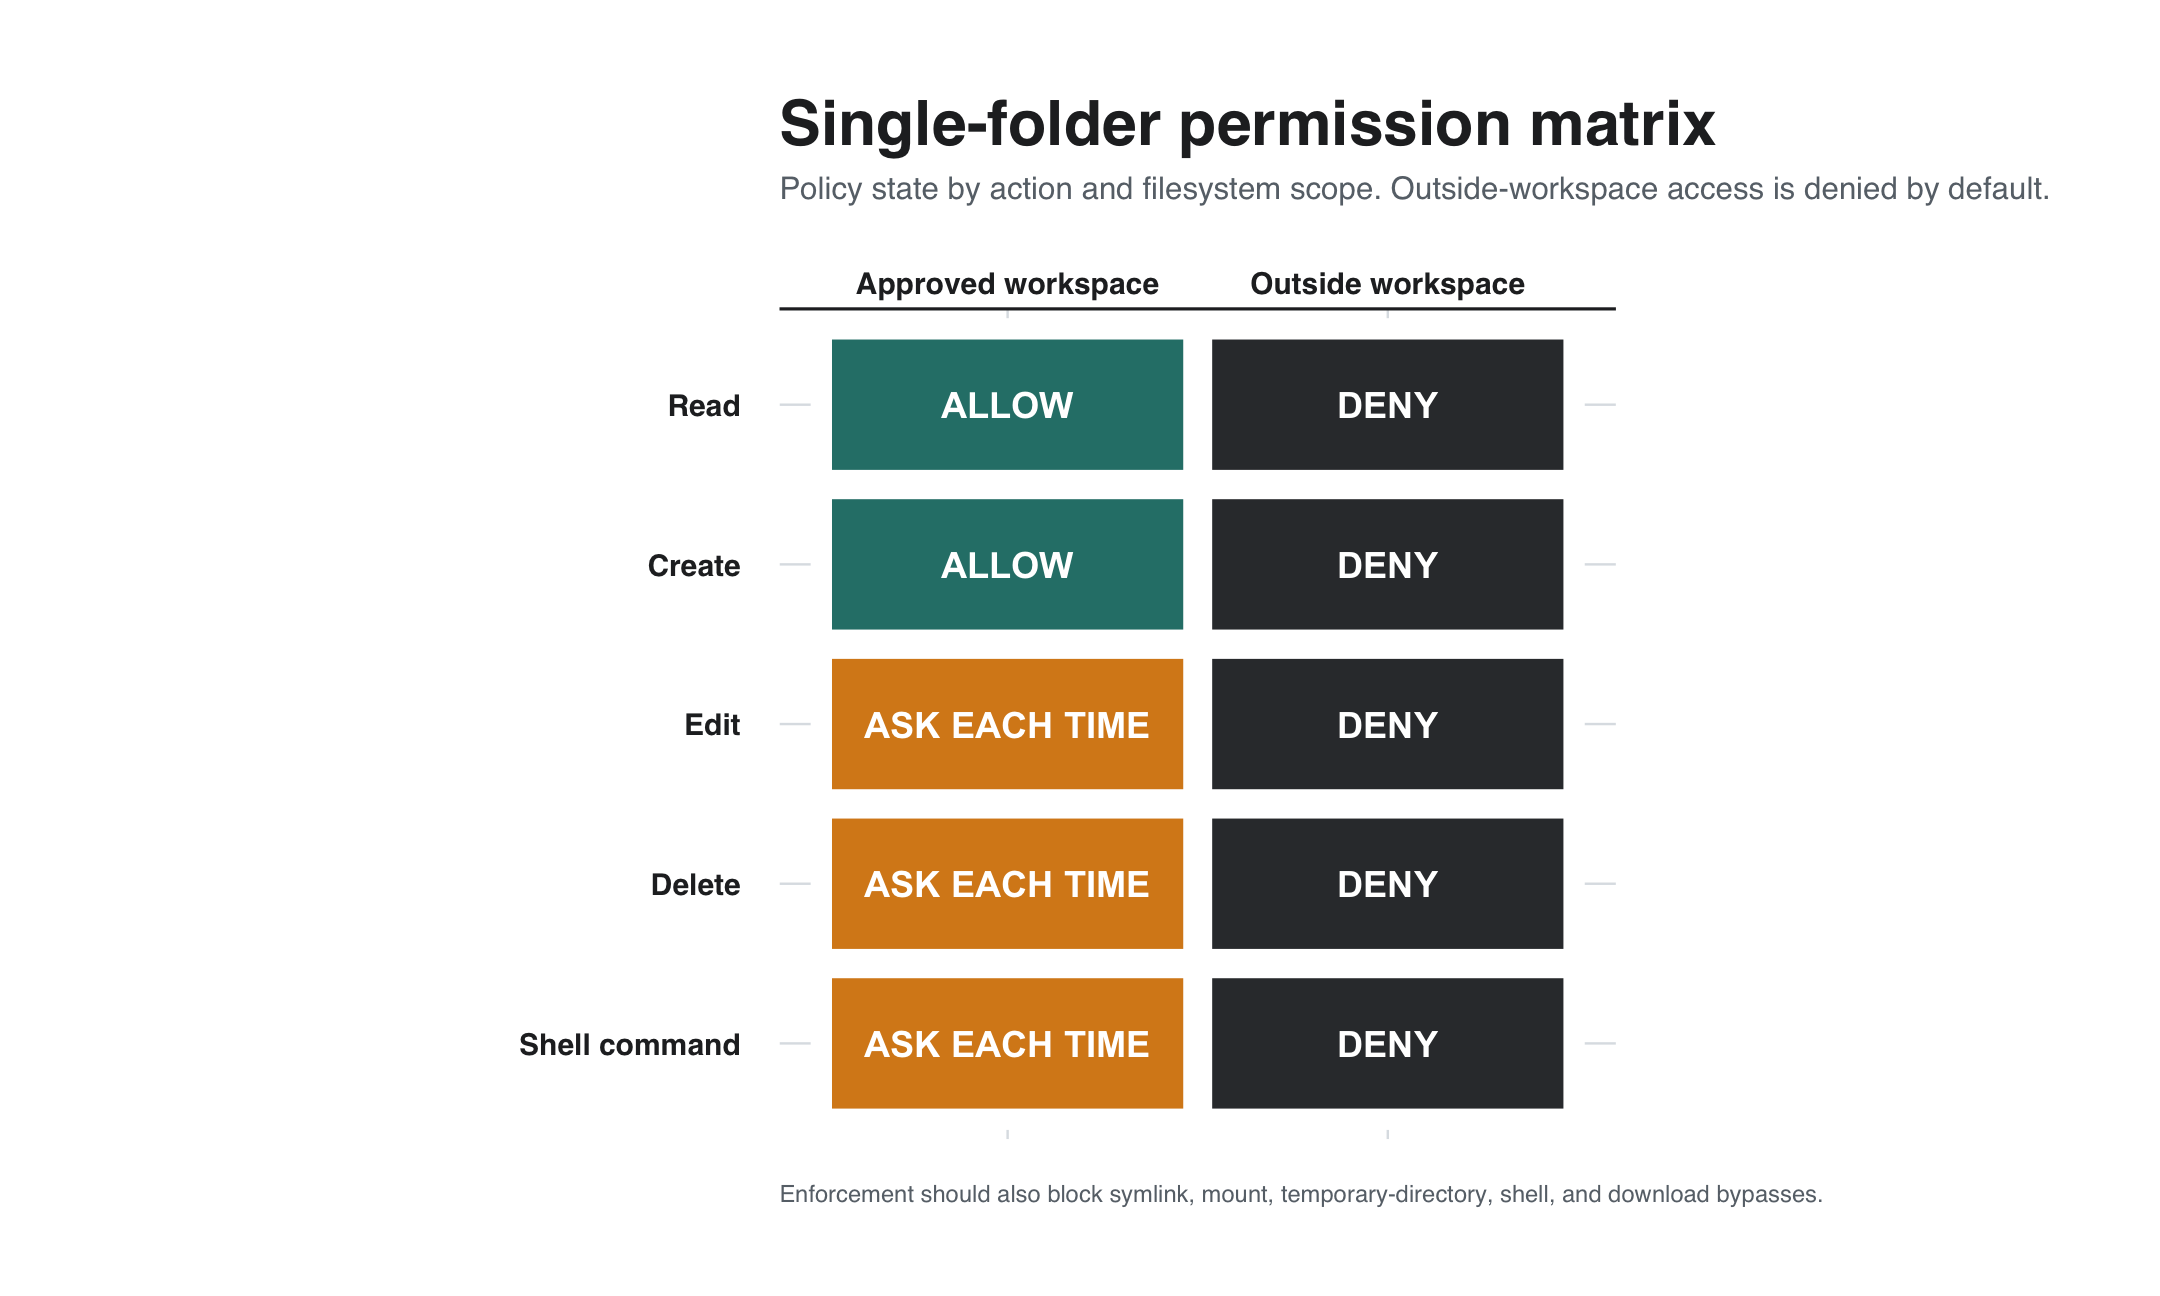
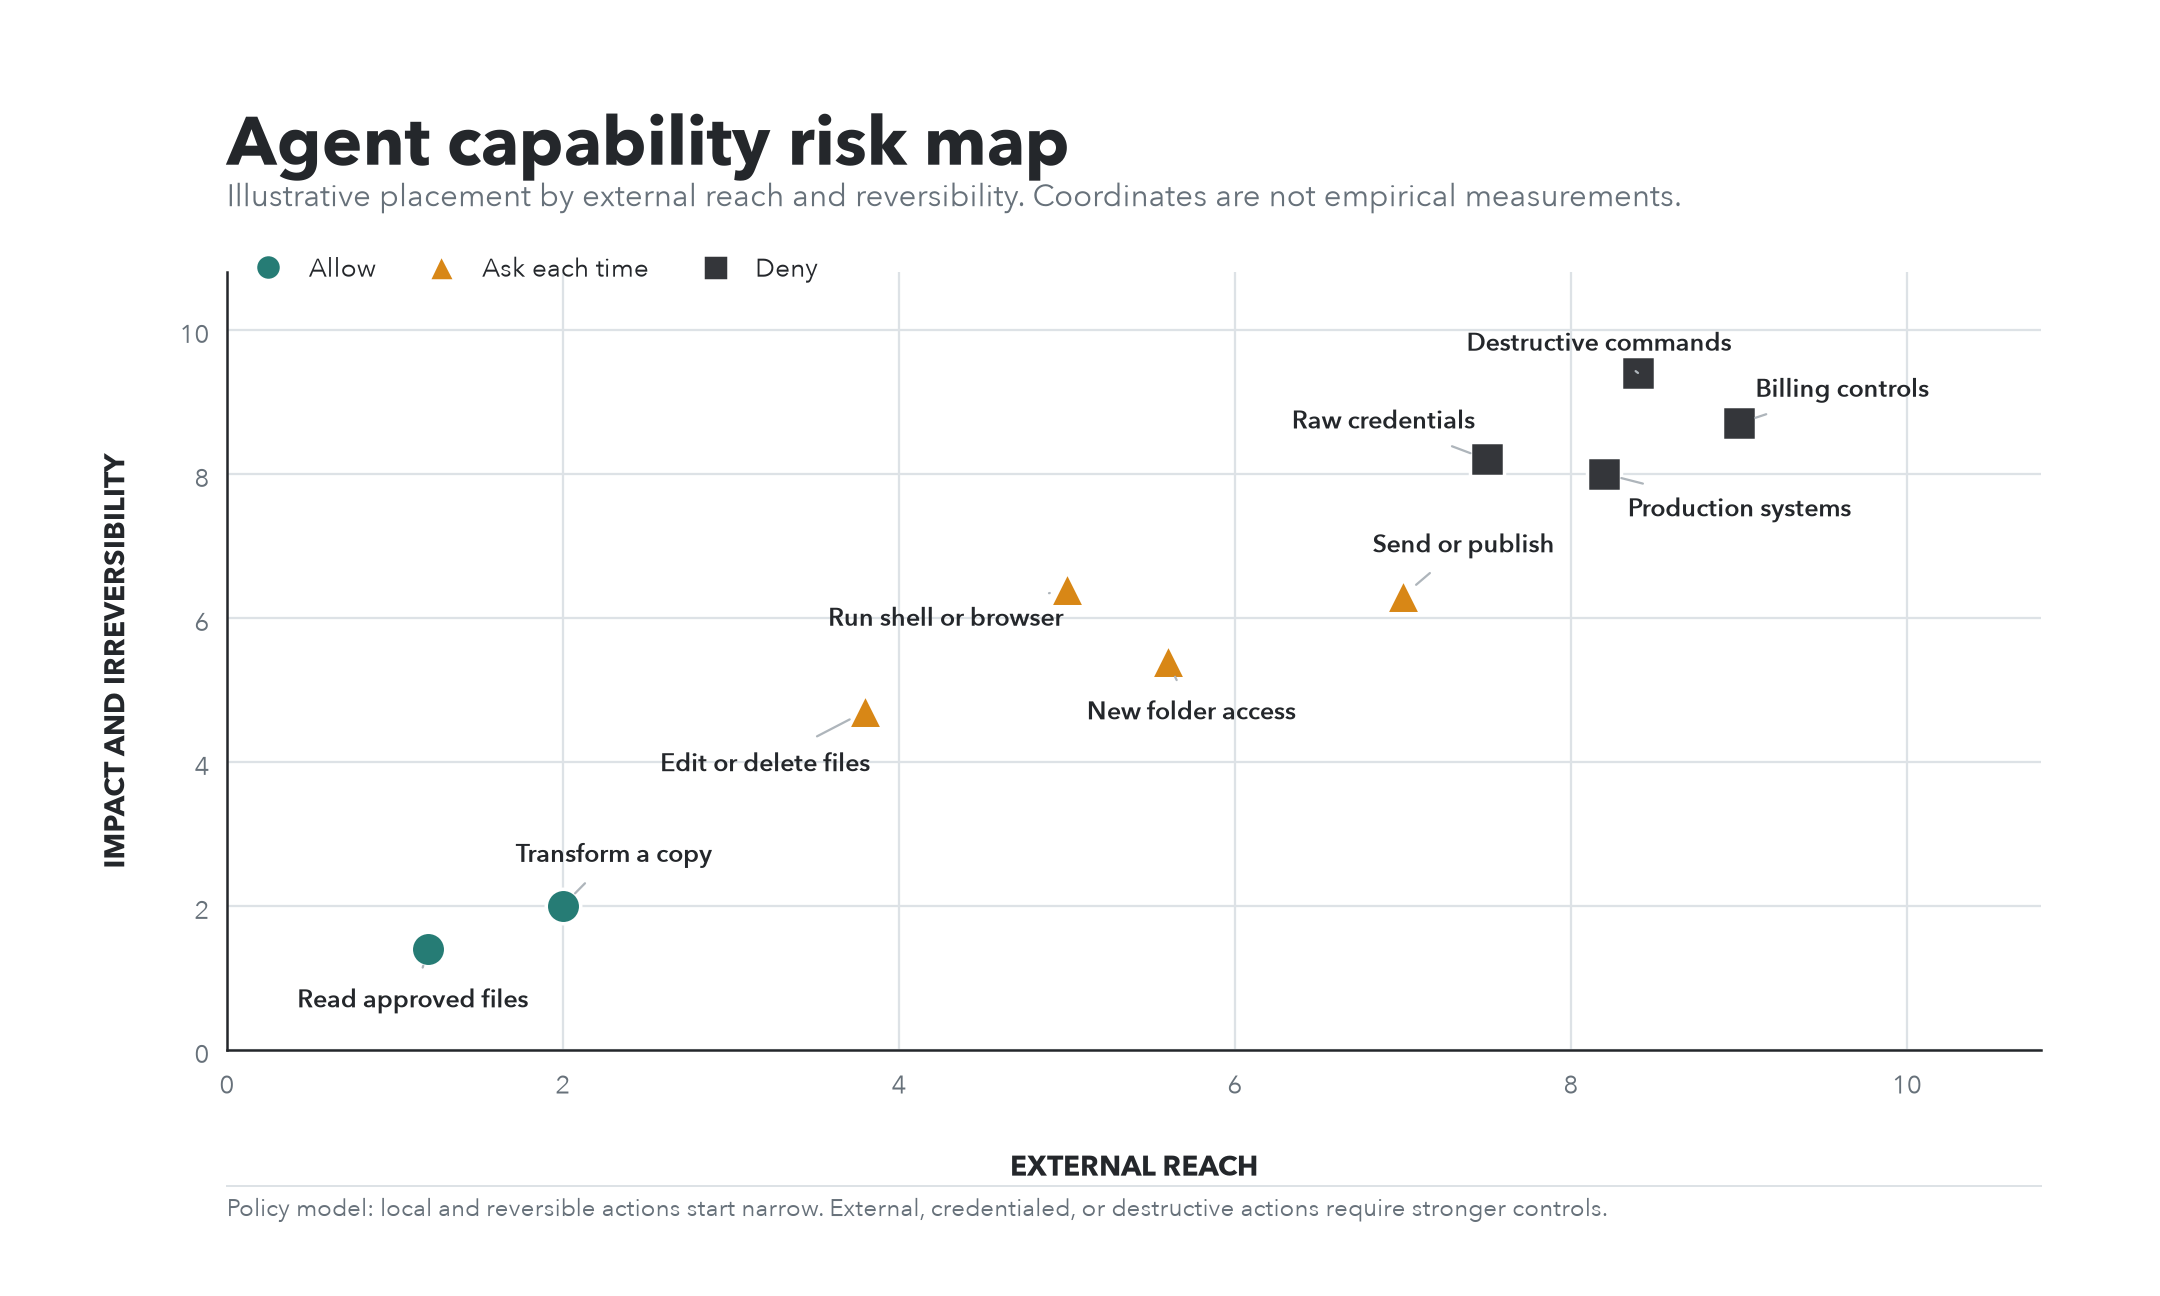
按照 impact、reversibility 與 reach 劃分 permission。在真實 workflow 確實需要且 boundary 經過測試前,不要把 capability 從 Deny 調整為 Ask,也不要從 Ask 調整為 Allow。
- Allow:只在專用 workspace 內執行 low-impact、reversible 的工作,例如讀取已批准檔案,或處理檔案 copy。
- Ask every time:寫入或刪除檔案、傳送訊息、publish、install software、browser action、shell command、修改帳號,或存取新的 folder。
- Deny:無關 directory、raw credential、billing control、production system、destructive command,以及不可逆的 external action。只有經過專門 review 的 workflow 確實需要時才考慮例外。
在每個相關 layer 套用同一套 policy。messaging approval、Agent tool policy、filesystem permission、credential scope、sandbox 與 OS isolation 分別保護不同 boundary,需要相互配合。
7. 訊息、記憶與 metadata 會去哪裡?
畫出 data path:chat client、messaging service、connector、runtime、model provider、tool 和 memory store。每一層可能處理不同資料。
ClawChat 的隱私政策說明 service 會處理營運所需 metadata,private Agent memory 則由 Agent runtime 或 hosting provider 持有。模型與 hosting provider 的政策也要分開檢查。
自己執行 Agent 不代表其他所有層都能 self-hosted,也不代表所有 third-party data flow 都會消失。
8. 如何測試與撤銷權限?
先用低風險 folder、account 與 conversation 測試。確認被拒絕的 action 確實失敗,unauthorized sender 無法 trigger Agent。
提前了解如何停止 Agent process、關閉 connector、撤銷 credential、rotate key,以及移除 pairing 或 allowlist。
簡短的 AI Agent 權限檢查清單
- 只有預期的人與群組可以傳送指令。
- Agent 只能看到任務需要的檔案與工具。
- 高影響執行得到適當 sandbox 或 isolation。
- credential 分離、scope 足夠小,而且可以替換。
- 每個 skill、plugin 與 connector 都經過檢查。
- 敏感 action 需要 approval 或保持 Deny。
- message、model、memory 與 metadata path 已經明確。
- 已測試 deny rule,並能快速 revoke access。
把 Agent 接入 ClawChat 時如何套用?
把 ClawChat 視為 conversation layer,把 Agent framework 視為 execution layer。設定誰能參與對話,再設定 Agent 在自己 host 上能做什麼。
常見問題
應該給 personal AI Agent full access 嗎?
只有實際 workflow 需要,而且 input、isolation、credential 與 recovery plan 都符合該 authority 時才考慮。
approval prompt 等於 security boundary 嗎?
它是有用的 guardrail,但不一定是強 containment。應搭配 OS-level isolation、sandbox 與有限 credential。
self-hosting 能解決 permission 問題嗎?
不能。你會更能控制 runtime,但也要負責 host、network、credential、plugin 與 backup。
有意識地連接 Agent
從小範圍 access 開始,測試 boundary,再一次增加一項 capability。
permission model 明確後,可以把 Agent 接入 ClawChat,並用低風險資料驗證第一次對話。